要約
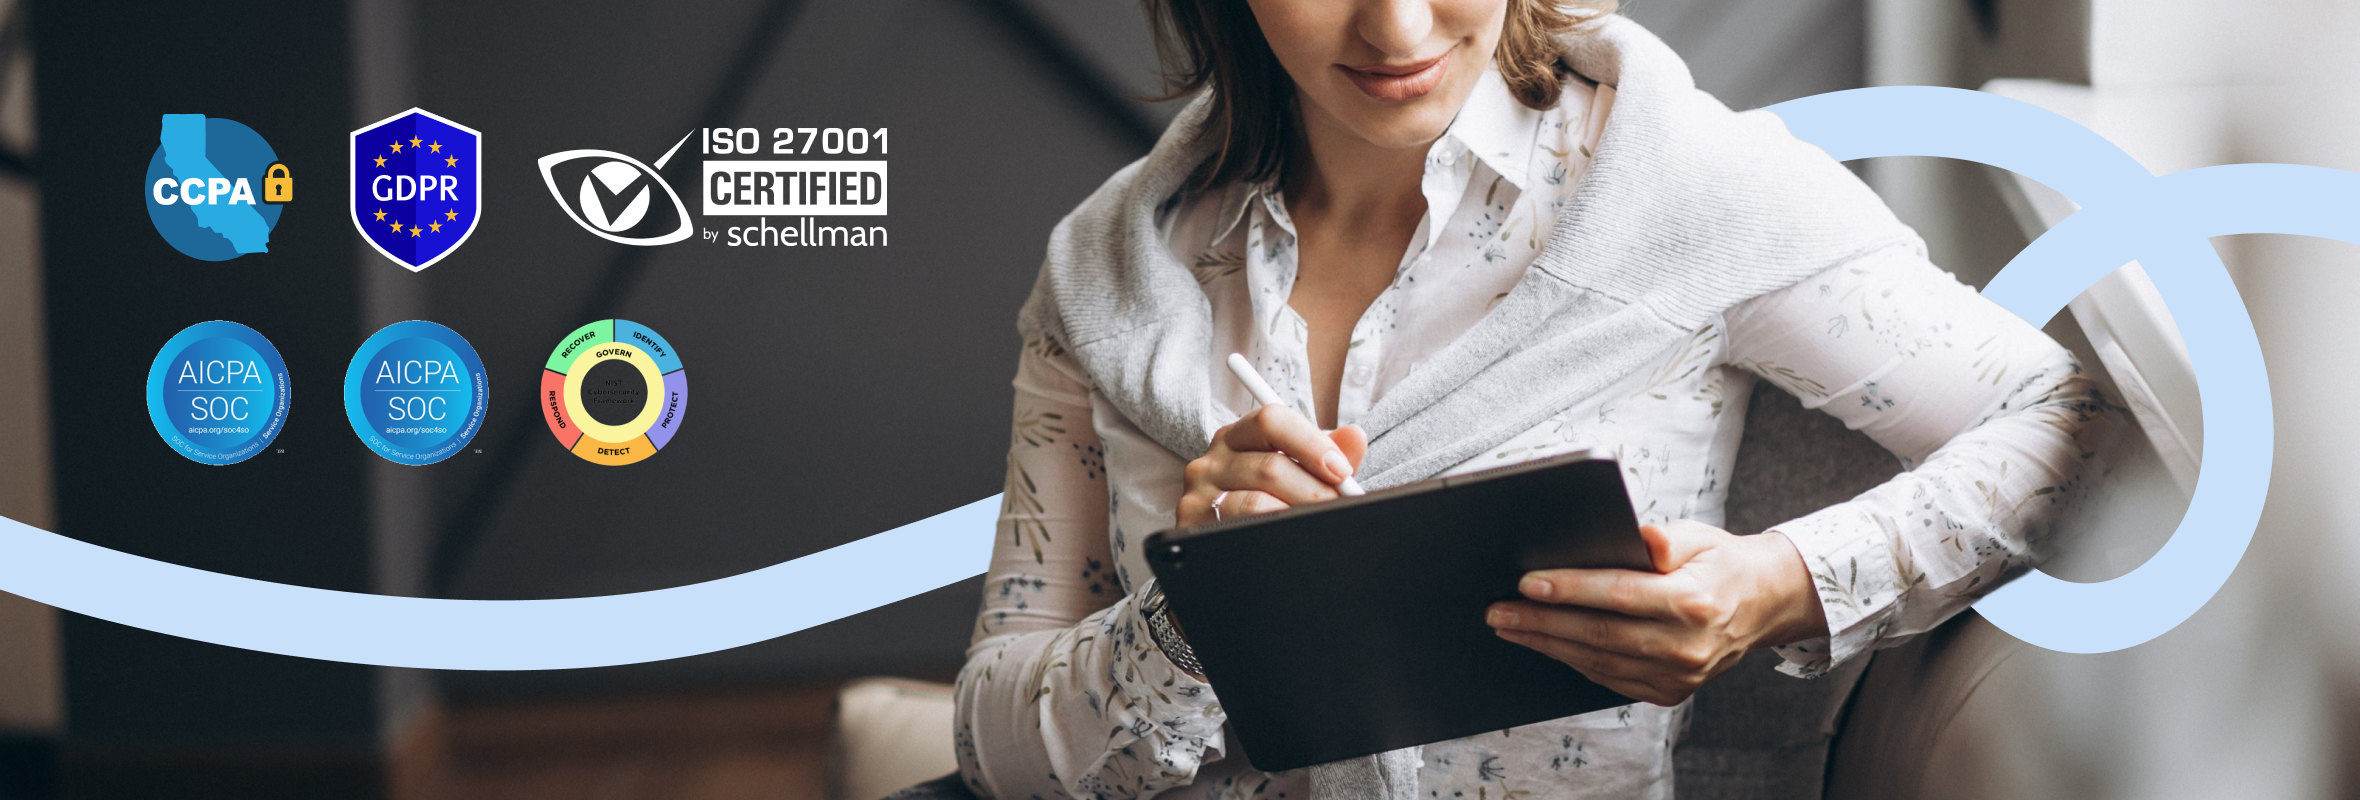
- SOC 2 Type 2、SOC 3、およびISO 27001の認証を取得しており、毎年独立したペネトレーションテストを実施しています
- SOC 3 レポートは公開されているため、NDA(秘密保持契約)を結ぶことなく、トラストセンターで閲覧することができます。
- Goodnotes Teamsはクラウド上で同期され、SAML SSOに対応しています
- Goodnotes Enterpriseは、MDMを通じて管理される、お使いのデバイスやご自身のストレージ上のデータを保持します
- GDPRおよびCCPAに準拠しており、ユーザーが明示的に同意した場合にのみ、コンテンツがAIモデルの学習に使用されます。
本ページに掲載されている情報は、当社のセキュリティおよびコンプライアンスに関する管理措置の概要を大まかにまとめたものであり、あくまで参考情報として提供されています。データ処理やセキュリティに関する取り組みを含め、当社のサービスを規定する完全な法的条項については、当社の「データ処理補足条項」、「利用規約」、およびその他の公式な法的契約書をご参照ください。本ページは、当社の正式な法的文書を確認する代わりとなるものではありません。
セキュリティに関する懸念が、適切な意思決定の妨げになってはなりません。このページでは、Goodnotes を評価する際にITおよびセキュリティチームから最も多く寄せられる質問である、認証、監査、ポリシーに関する情報をまとめており、当社の2つのビジネスプランである「Goodnotes Teams」と「Goodnotes Enterprise」がお客様のデータをどのように取り扱っているかを説明しています。 当社のSOC 3レポートは、Trust Centerから直接ご覧いただけます。NDA(秘密保持契約)は不要です。ここに記載されていない情報が必要な場合は、同じTrust Centerを通じて、完全な監査レポート(SOC 2レポート、ISO 27001認証書、侵入テストレポート、保険証明書)をご請求いただけます。
Goodnotes はどのようなセキュリティ認証を取得していますか?
Goodnotes 同社のセキュリティプログラムについては、独立した第三者機関による検証が継続的に行われています。どのベンダーも自社の製品が安全だと主張することはできますが、これらの認証や報告書こそが、独立した監査機関がその主張を認めていることを示すものです。
- SOC 2 タイプ 2:セキュリティ、機密性、およびプライバシーに関する信頼サービス基準を対象としています。 当社の現在の報告書は、2025年7月1日から2026年6月30日までの期間を対象としており、Schellman & Company, LLC により発行され、無限定意見が示されています。特定の時点におけるスナップショットであるタイプ1報告書とは異なり、タイプ2報告書では、アクセス制御、暗号化、変更管理、ベンダーリスク、インシデント対応などの分野において、当社の統制が一定期間にわたり効果的に機能していたかどうかを検証します。
- SOC 3: 同じ監査期間(2025年7月1日から2026年6月30日)、同じ監査人、同じトラストサービス基準(セキュリティ、機密性、プライバシー)に基づく汎用レポートであり、こちらも無限定意見が示されています。 SOC 3は一般公開を目的として作成されているため、当社の監査報告書の中で唯一、秘密保持契約(NDA)なしで入手可能です。貴社のチームは、今すぐ当社のトラストセンターで報告書をご覧になり、NDAの対象外となるステークホルダーともその結論を共有することができます。
- ISO/IEC 27001:2022:Goodnotes が、正式な情報セキュリティマネジメントシステム(ISMS)——日々の管理体制を支えるポリシー、リスク評価、ガバナンス——を運用していることを証明するものです。この認証は、Goodnotes 、SaaS製品、およびAI機能を支えるISMSを対象としており、継続的な監視監査の対象となります。
- 独立したペネトレーションテスト:継続的な内部スキャンに加え、当社は少なくとも年1回、および主要なリリースに先立ち、OWASP Top 10およびOWASP ASVSに基づいて評価を行う、独立した第三者機関によるペネトレーションテストを委託しています。調査結果の全文は、ご要望に応じてレポートにてご提供いたします。
- サイバー保険:Goodnotes は、サイバー保険、専門職賠償責任保険(過誤・不作為保険)、公共賠償責任保険、製品賠償責任保険、および雇用者賠償責任保険に加入しています。
上記の報告書のうち、SOC 3 報告書のみが NDA なしで入手可能です。SOC 2 報告書の全文、ISO 27001 認証書、侵入テスト報告書、および保険証明書は、いずれも「Trust Center」を通じて NDA を締結した場合にのみ入手可能です。
今回の監査で明らかになったこと
SOC 3は公開報告書であるため、これまでのように「信頼していただく」ようお願いするのではなく、監査済みの統制の詳細を直接引用することが可能になりました。報告書に記載されている統制には、次のようなものがあります:
- 本番環境のインフラへのアクセスには、SSOによる多要素認証が必要であり、サーバーへのアクセスは、ゼロトラスト認証ソリューションを通じて秘密鍵を使用したSSH経由で行われます。
- 本番環境へのアクセス権限は、インフラストラクチャ・アズ・コードを通じて付与され、必ず第2者による承認が必要となります。
- Goodnotes スタッフの離職処理は自動化されています。人事システムで従業員の雇用が終了すると、その従業員の社内Oktaアカウントは自動的に無効化されます。(これはGoodnotes の内部制御機能です。顧客ユーザーのユーザープロビジョニングおよびデプロビジョニングは、管理コンソールで管理者が管理します。SCIMは現在利用できません。)
- 自動バックアップにより、本番環境のデータおよびシステムについて毎日スケジュールに従ってスナップショットが取得されており、当社の事業継続および災害復旧計画は毎年テストされています。
- バージョン管理の設定により、ピアの承認がない限りコードはmasterブランチにマージされず、すべてのプルリクエストに対して自動QAテストが実施されます。
- セキュリティインシデントは記録され、解決に至るまで追跡され、特定されたすべてのセキュリティインシデントについて事後分析報告書が作成されます。
- 本報告書では、利用者企業による追加的な管理措置は求められておらず、つまり、監査意見は、顧客である貴社に課せられるセキュリティ上の義務に依存するものではありません。記載されている顧客の責任は、自社の機密データを削除することのみです。
SOC 2およびSOC 3の審査対象は、セキュリティ、機密性、およびプライバシーに関する基準であり、可用性および処理の完全性は対象外です。契約上の可用性に関する約束については、Goodnotes の担当者にお問い合わせください。
Goodnotes は顧客データをどのように保護しているのでしょうか?
Goodnotes Goodnotes Cloud(Amazon Web Services(AWS)上の当社のクラウドインフラストラクチャ)上でホストされており、責任分担モデルに基づいています。すなわち、AWSが基盤となる物理インフラストラクチャのセキュリティを確保し、 がその上に構築されたすべて(アプリケーションコード、IDおよびアクセス管理、ネットワーク構成、顧客データ)のセキュリティを確保します。本番システムは、当社の社内システムとは分離されています。Goodnotes
Goodnotes Cloudを支える主要な技術的および組織的措置。これには、公開されている「データ処理補足条項」に記載されている措置も含まれます:
- 保存時の暗号化。 Goodnotes Cloud内のデータは、保存時に暗号化されます。
- 転送中の暗号化。デバイスとGoodnotes Cloud間のデータ転送中は、TLSを使用してデータが暗号化されます。
- 制限付き、ログ記録されるネットワークアクセス。Teleport を使用してネットワークへのアクセスは厳しく制限され、ログが記録されるため、管理者によるアクセスは管理され、監査が可能となっています。
- DDoS対策。AWS Shield を使用して、分散型サービス拒否(DDoS)攻撃からトラフィックを保護します。
- 侵入検知。当社のSIEMによる監視を通じて、脅威および侵入の検知体制が整っています。
- テナント間の分離。 Goodnotes Cloudはマルチテナント型であり、顧客データは共有インフラストラクチャ上に保管されています。アプリケーション層において、アカウントごとの厳格なアクセス制御が実施されているため、ある顧客による日常的なアクセスが他の顧客のデータに及ぶことはありません。
Goodnotes CloudはAWS上で稼働しているため、世界で最も成熟したクラウドプラットフォームの一つが持つ耐障害性と高可用性を継承しています。
Goodnotes のTeamsおよびEnterpriseでは、データはどこに保存されますか?
これは通常、セキュリティチームが真っ先に明確にしたい点であり、2つの事業計画の最も明確な違いでもあります。
Goodnotes 「 Teams」は当社のクラウドプランです。アカウントベースのサービスであるため、各ユーザーは自身のGoodnotes アカウントでサインインします:
- Goodnotes Cloudを通じて、ノートブックはiPad、iPhone、Mac、Android、Windows、そしてウェブなど、すべてのデバイス間で自動的に同期されます。
- ノートブックは、Goodnotes Cloud に安全に保存され、保存時の暗号化が施されています。
- Goodnotes Teamsは、迅速なクロスプラットフォーム展開と一元管理を求めるほとんどの組織に適しています。
Goodnotes Enterpriseは、データの行き先を厳格に管理したい組織向けに設計されています。ライセンスキーによる導入形式で提供され、デバイス上で動作し、データストレージは顧客が管理し、ユーザーアカウントは存在しません。このセクションの内容はすべて、そのライセンスキーモデルについて説明しています:
- このアプリは、個々のアカウントではなく、MDMによって管理対象デバイスにプッシュされるライセンスキーによって有効化されます。
- 「Goodnotes Cloud」というサービスも、「Goodnotes 」というアカウントも存在しません。したがって、「ノート 」のデータが「Goodnotes 」に送信されることは一切ありません。
- ストレージとバックアップの設定は、お客様ご自身で行っていただきます。自社でホスト・管理するWebDAVサーバーにバックアップを保存したり、ポリシーで許可されている場合はOneDrive、Google Drive、Dropbox、iCloudなどのクラウドプロバイダーを利用したり、あるいはバックアップ機能を完全に無効にしたりすることも可能です。各オプションは、MDMからプッシュされる設定(AppConfig)を通じて一元的に有効化または無効化されます。これらの制御機能は、すべてのエンタープライズライセンスキーの展開で利用可能です。
- 完全に隔離するためには、ITチームがMDM設定でiCloud同期(デフォルトではオンになっている)とクラウドバックアップサービスを無効にし、自社のWebDAVサーバーにのみバックアップを行います。これにより、メモやドキュメントは自社のインフラストラクチャ内に留まります。
Goodnotes Enterpriseプランは、25台以上のデバイスを導入する場合にご利用いただけます。最も厳しい要件を持つチームにとって、現時点では、Goodnotes を運用する上で最も厳格に管理された方法です。
Goodnotes はSAML SSOに対応していますか?
Goodnotes Teams では、ユーザーは管理コンソールを通じて一元管理される個別のアカウントでサインインします。シングルサインオンに対応しているため、Goodnotes を既存のID管理環境に統合することができます:
- Microsoft Entra ID、Google Workspace、Okta などの主要なIDプロバイダーとのSAML SSO。
- Google、Microsoft、Apple によるOIDCサインイン。
管理者は、管理コンソールを通じて、ユーザーのアクセス権限、オンボーディング、オフボーディングを一元的に管理できます。これには、ドメインの検証や、監査用のユーザーリスト(参加日、招待日、IDプロバイダーを含む)のCSVエクスポート機能も含まれます。SAML SSOの設定ガイドをご覧ください。
Goodnotes Enterprise では、アクセス制御は個々のアカウントではなく、MDM を通じてデバイス単位で行われます。ユーザーアカウントやサインイン機能は存在しないため、SSO などのIDベースの機能は適用されません。ライセンスキーを保持する管理対象デバイスのみが、このアプリを使用できます。
Goodnotes はMDMによる展開に対応していますか?
- MDMのサポート。Microsoft Intune、Jamf Pro、およびその他の一般的なMDMプラットフォームを通じて、Goodnotes を展開・管理できます。
- 設定。 Goodnotes Enterprise では、MDM から配信される設定プロファイル(AppConfig)を通じて、どの機能を有効にするか、あるいは制限するかを制御します。
- Microsoft Intune アプリ保護。 Goodnotes Enterprise では、iPad および iPhone に Microsoft Intune アプリ保護(Intune App SDK)を適用し、アプリレベルの暗号化、PIN または生体認証によるロック解除、コピー&ペーストや「アプリ内で開く」機能の制限、条件付き起動、選択的データ消去などの制御を実施できます。56 台以上のデバイスを展開する場合に利用可能です。
- 対応プラットフォーム。 Goodnotes Teamsは、iPad、iPhone、Mac、Android、Windows、およびWebで動作します。Goodnotes Enterpriseは、iPadおよびiPhone(iPadOS/iOS)でのみご利用いただけます。
- ネットワークの要件。セキュリティが厳重に管理されているネットワークでは、Goodnotes へのトラフィックを許可リストに登録する必要がある場合があります。「 Goodnotes がネットワーク内で動作するように許可する」を参照してください。
Goodnotes は、GDPRおよびCCPAに準拠していますか?
Goodnotes GDPRおよびCCPAの両方に準拠しています。データ処理者としての当社は、データ主体の権利、情報漏洩時の通知、利用制限など、GDPRの要件を反映した「データ処理補足契約」を顧客と締結しており、当社のプライバシー慣行はCCPAおよび類似の法律に準拠しています。詳細については、当社のプライバシーポリシーをご覧ください。 また、当社のデータ処理者としての役割は独立した監査を受けています。当社のSOCレポートでは、プライバシー基準の適用範囲がデータ処理者の責任範囲に限定されており、データ管理者側の義務(データ主体への通知や同意の取得など)はお客様が負うものとします。
私のメモや手書きの文字を使って、AIの学習を行っていますか?
お客様の同意がない限り、そのようなことは行いません。Goodnotes では、デフォルトではお客様のコンテンツをAIモデルの学習に使用することはありません。Goodnotes のAI機能にユーザーが投稿したコンテンツを、当該機能の提供に使用するAIモデルの学習に活用することについて、ユーザーに同意を求める場合があります。コンテンツがこの目的で使用されるのは、ユーザーが同意した場合に限られます。 アプリ内でユーザーが任意で送信したフィードバックも、当社のモデル改善に利用される場合があります。Goodnotes Enterpriseでは、ITチームがMDM設定を通じてクラウドベースのAI機能を一元的に無効にすることができます。詳細な条件については、当社の「Goodnotes for Business EULA」の第11.9条をご参照ください。AIベータ機能については、AIベータ機能に関する「補足規約」および「補足プライバシー通知」が適用されます。
AIとライブラリ。「AskGoodnotes 」を含むAI機能をご利用の際、Goodnotes はお客様のライブラリにアクセスすることはありません。AI機能は、ライブラリ全体ではなく、その機能で選択、アップロード、または共有されたコンテンツ(例えば、質問の対象となるドキュメントなど)を処理します。
データの保持および削除。お客様は、ご自身のデータをいつでも削除または変更することができ、DPAに定められた当社のデータ廃棄に関する取り組みに基づき、アカウントの完全な削除を依頼することができます。
データの販売について。当社は個人データを販売することはありません。顧客またはエンドユーザーのデータについては、法律で義務付けられている場合、またはセキュリティ、機密保持、プライバシーに関する契約を締結したベンダーに対してのみ開示します。
下請け処理業者。多くのSaaSプロバイダーと同様、当社は厳選された少数の下請け処理業者(例:クラウドインフラ)に依存しています。現在のリストは、当社のDPAの付録2に掲載されており、署名済みの契約に基づき、少なくとも年1回見直されています。
Goodnotes は、セキュリティおよび脆弱性に関するインシデントにどのように対応していますか?
Goodnotes 当社のインフラ全体において、継続的かつ自動化された監視と脅威の検知を実施しています。これには、特定、封じ込め、是正、および情報伝達を網羅した文書化されたインシデント対応計画が裏付けとなっており、すべてのインシデントについて事後報告書を作成しています。確認されたインシデントがお客様のデータに影響を及ぼす場合、当社は契約上の義務に従ってお客様に通知いたします。 また、継続的な自動脆弱性スキャン、少なくとも年1回の独立した第三者による侵入テスト、および継続的なバグ報奨金プログラムを実施しています。脆弱性については、当社のバグ報奨金プログラム、またはsecurity@goodnotes.com を通じてご報告いただけます。
Goodnotes の物理的および人的セキュリティ対策にはどのようなものがありますか?
Goodnotes 顧客情報にアクセスできる役職については身元調査を実施し、機密保持契約への署名を義務付け、役割ベースのアクセス制御を適用しています。全従業員は入社時および毎年、セキュリティ意識向上研修を受講し、定期的にフィッシング攻撃の模擬演習も行っています。社用端末はMDMに登録されており、ディスク暗号化、エンドポイント検知、リモートワイプ、定期的なパッチ適用が徹底されています。 本番システムへのアクセスは、ゼロトラストおよび最小権限のモデルに従っています。アクセス要求は正式に承認され、すべてのアクセスイベントはログに記録・監視され、退職時にはアクセス権が取り消されます。ソースコードはバージョン管理されており、ブランチ保護、必須のピアレビュー、および「知る必要のある者」のみがアクセスできる仕組みが導入されています。
Goodnotes のセキュリティレポートや法的文書はどこで確認できますか?
Goodnotes 標準契約の一環として、データ処理補足条項を提供しています。
トラストセンターにアクセスするには、NDAが必要ですか?
それは、お客様が何をお探しかによって異なります。このページに掲載されている認証、概要レベルのポリシー、FAQ、および当社の公開法務文書(プライバシーポリシー、DPA、利用規約)ならびにSOC 3レポートの全文は、NDAを締結していない方でも誰でも閲覧可能です。この対象となる監査レポートはSOC 3のみです。 その他の詳細な証拠資料(SOC 2 レポート全文、ISO 27001 認証書、侵入テストレポート全文、保険証明書など)は、当社の「Trust Center」において、相互のNDAを締結した方のみに公開されています。これらのレポートには、当社が一般に公開していない具体的な管理措置やアーキテクチャの詳細が記載されているためです。
よくある質問
ユーザーは、複数のデバイス間でデータを同期できますか?
Goodnotes Teamsでは、アカウントベースの仕組みとなっているため、各ユーザーのノートブックはGoodnotes クラウドを通じて、iPad、iPhone、Mac、Android、Windows、およびウェブ間で自動的に同期されます。一方、Goodnotes Enterpriseでは、データはデバイス上に保存され、Goodnotes クラウドによる同期は行われません。
データをクラウドに一切保存せずに済ませることはできるでしょうか?
はい、Goodnotes Enterpriseをそのように設定すれば可能です。Enterpriseは端末上で動作し、ストレージは顧客が管理するため、メモはGoodnotes のクラウドには一切保存されません。サードパーティのクラウドストレージにも保存されないようにするには、ITチームがMDM設定でiCloud同期とクラウドバックアッププロバイダーを無効にし、自社でホストするWebDAVサーバーにバックアップを行うようにします。
弊社のセキュリティアンケート(例:HECVAT)にご回答いただけますか?
はい、Goodnotes では定期的に標準的なベンダーセキュリティ評価を実施しています。回答の多くは、当社のSOC 2レポートおよびISO 27001認証を直接参照しており、その多くは現在、公開されているSOC 3レポートと照らし合わせて即座に確認することができます。Goodnotes の担当者または当社の営業チームまでお問い合わせください。
セキュリティレポートの全文はどのように入手すればよいですか?
GoodnotesSOC 3 レポートは、NDA の締結や承認手続きを必要とせず、Trust Centerからすぐに閲覧可能です。SOC 2 レポートの全文、ISO 27001 認証書、ペネトレーションテスト報告書、および保険証明書については、Trust Center を通じてアクセスをリクエストし、弊社チームまでご連絡ください。ご連絡をいただき、NDA が締結され次第、全書類へのアクセス権を付与いたします。
_
ご要望について、ぜひご相談ください
このページは、セキュリティおよび調達に関する審査の迅速化を目的としており、あくまで参考情報として提供されるものです。当社の契約条件、DPA、または関連する監査報告書の全文に代わるものではありません。ここに記載されていないご質問がある場合は、当社チームにお問い合わせいただくか、トラストセンターを通じてご連絡ください。